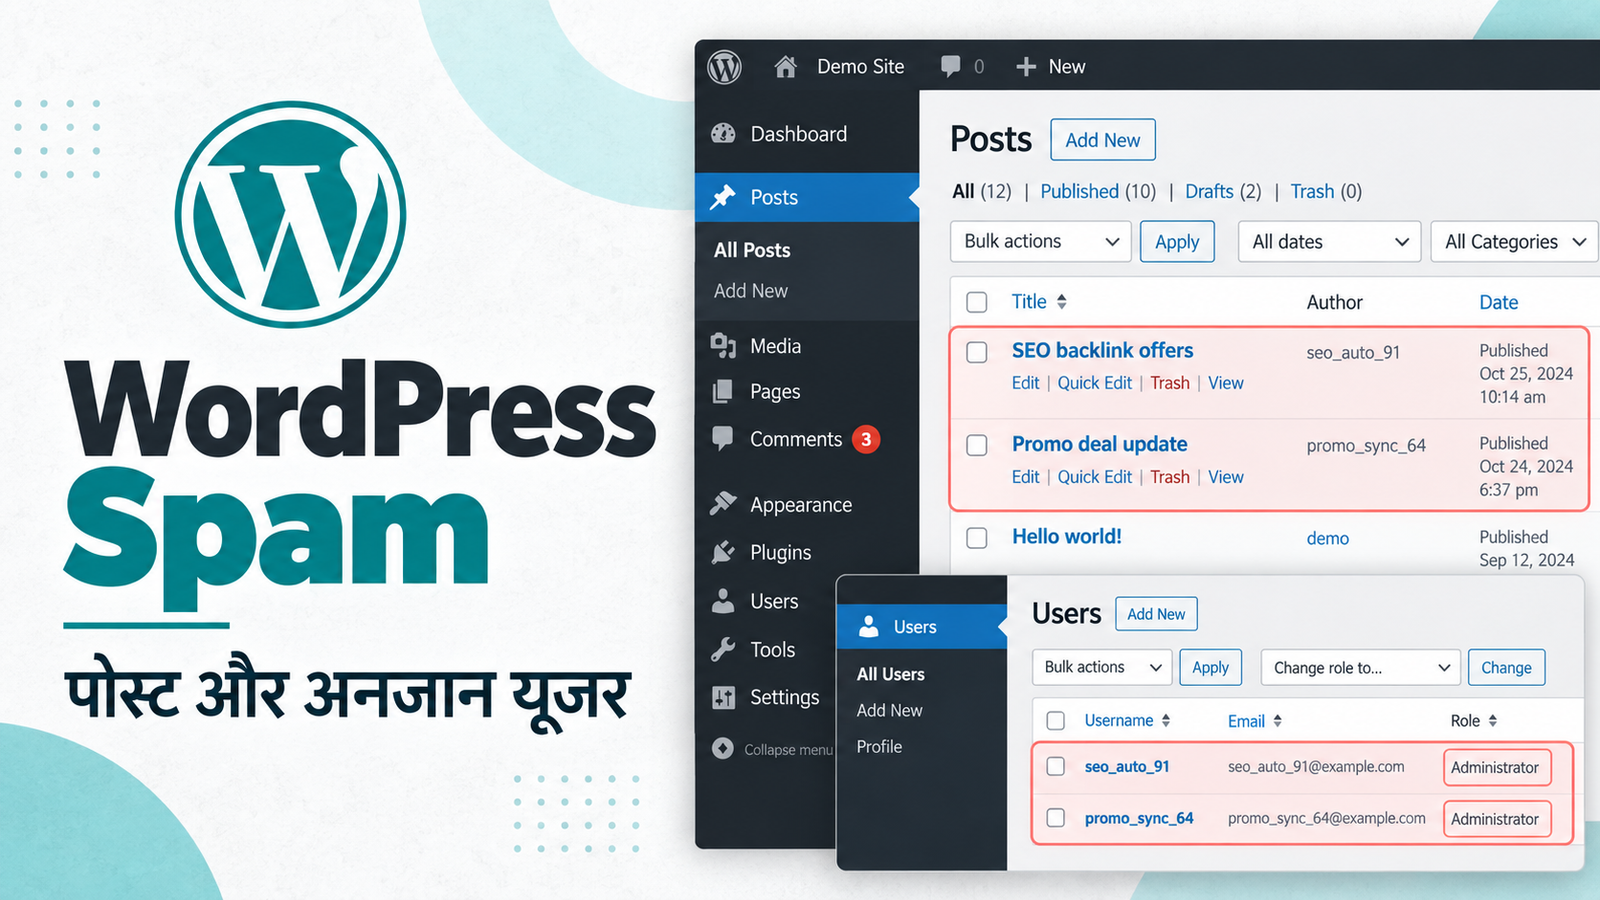
आपने कई दिनों से कोई पोस्ट पब्लिश नहीं की, लेकिन वेबसाइट खोलने पर ऐसे आर्टिकल दिख रहे हैं जिनका आपके काम से कोई संबंध नहीं है। कुछ पोस्ट में दूसरी वेबसाइटों के लिंक हैं और डैशबोर्ड में अनजान यूजर भी नजर आ रहे हैं। ऐसी स्थिति में सिर्फ पोस्ट डिलीट करके आगे बढ़ने से समस्या वापस आ सकती है। पहले यह समझना जरूरी है कि नया कंटेंट कहाँ से आ रहा है और उसे बनाने का एक्सेस किसके पास है।
हमारी पिछली वर्डप्रेस क्रिटिकल एरर केस स्टडी में भी क्लाइंट ने एरर आने से पहले अनजान पोस्ट और नए यूजर बनने की बात बताई थी। उस केस में थीम बंद करने के बाद डैशबोर्ड खुल गया था। लेकिन डैशबोर्ड खुलना और स्पैम की असली वजह दूर होना दो अलग स्टेप हैं। इस लेख में हम इसी शुरुआती जाँच को समझेंगे, ताकि परेशानी बढ़ने से पहले सही कदम उठाए जा सकें।
हर नए यूजर का मतलब वेबसाइट हैक होना नहीं है
वर्डप्रेस में यूजर अकाउंट और ब्लॉग पोस्ट अलग चीजें हैं। सामान्य सेटअप में सब्सक्राइबर अपना प्रोफाइल संभाल सकता है, लेकिन पोस्ट पब्लिश नहीं कर सकता। ऑथर को अपने पोस्ट पब्लिश करने का एक्सेस मिलता है, जबकि एडिटर दूसरों के पोस्ट भी संभाल सकता है। इसलिए यूजर की संख्या बढ़ने पर सबसे पहले उसका रोल देखें। किसी प्लगइन या कस्टम सेटअप से इन परमिशन में बदलाव भी हो सकता है। वर्डप्रेस यूजर रोल गाइड
मान लीजिए आपके ब्लॉग में कोई नया सब्सक्राइबर आया है। पहले यह देखें कि आपकी साइट पर रजिस्ट्रेशन चालू है या नहीं। वहीं, अगर किसी अनजान अकाउंट को एडमिन एक्सेस मिला है और टीम में किसी ने उसे नहीं बनाया, तो इसे तुरंत चेक करना चाहिए। वर्डप्रेस की सिक्योरिटी गाइड भी बिना अनुमति हुई यूजर एक्टिविटी को जाँच का जरूरी संकेत मानती है। वर्डप्रेस सिक्योरिटी गाइड
पोस्ट अपने आप पब्लिश होने की सामान्य वजह भी हो सकती है। वर्डप्रेस में पहले से शेड्यूल किए गए पोस्ट तय समय पर पब्लिश होते हैं। इसलिए किसी नई पोस्ट को स्पैम मानने से पहले उसका कंटेंट और पब्लिश टाइम देखें। टीम से पूछें कि क्या उसे पहले शेड्यूल किया गया था। किसी कंटेंट इंपोर्टर या जुड़े हुए पब्लिशिंग टूल का इस्तेमाल हो रहा हो तो उसकी सेटिंग भी चेक करें। वर्डप्रेस में शेड्यूल किए गए काम
उदाहरण के लिए, टेक्नोलॉजी ब्लॉग पर अचानक दूसरी भाषा में ऐसे प्रोडक्ट के पोस्ट आने लगें जिन्हें आपकी टीम प्रमोट ही नहीं करती, तो यह सामान्य शेड्यूलिंग से अलग स्थिति है। पोस्ट किस नाम से पब्लिश हुई है, यह जरूर देखें, लेकिन उसी नाम वाले व्यक्ति को तुरंत जिम्मेदार न मानें। उस अकाउंट का एक्सेस किसी और के पास भी हो सकता है। फैसला कंटेंट, अकाउंट और लॉग को साथ देखकर करें।
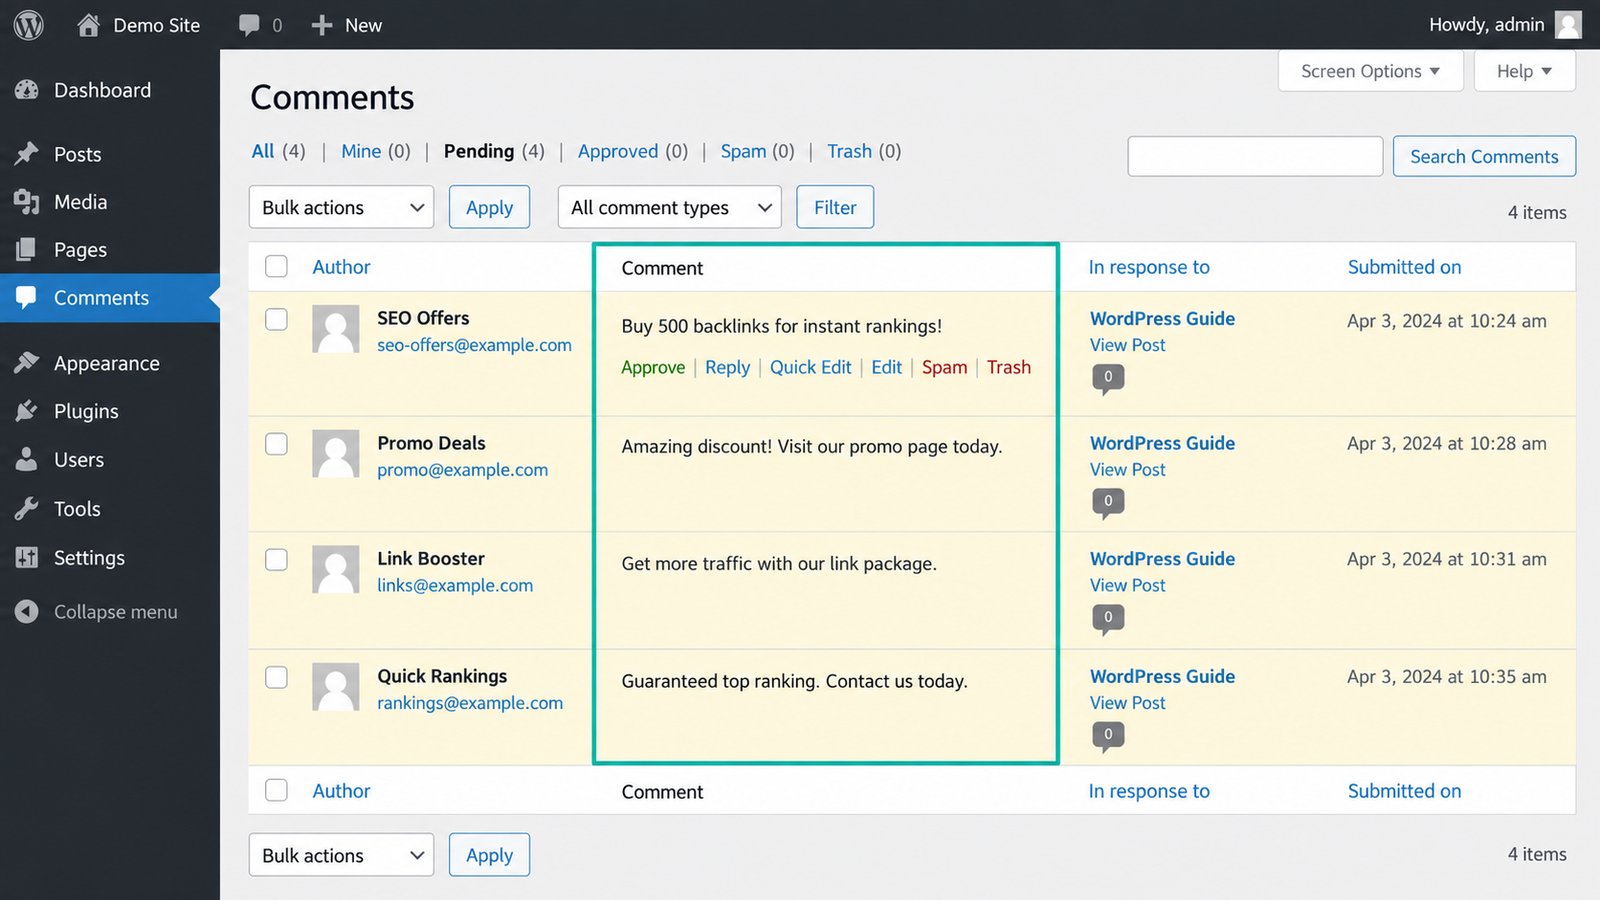
स्पैम कमेंट और स्पैम पोस्ट भी अलग चीजें हैं। कमेंट किसी मौजूदा पोस्ट के नीचे आते हैं, जबकि स्पैम पोस्ट साइट पर अलग आर्टिकल के रूप में बनती हैं। नीचे के डेमो में कमेंट सेक्शन में बिना संबंध वाले प्रमोशनल मैसेज दिखाए गए हैं। केवल ऐसे कमेंट आने से अनजान एडमिन अकाउंट बनने की वजह साबित नहीं होती; दोनों की जाँच अलग करें।
पहले रजिस्ट्रेशन, अकाउंट और जुड़े हुए टूल चेक करें
जाँच शुरू करते समय कुछ डिटेल नोट कर लें। पहली अनजान पोस्ट कब दिखी, उसके लिंक क्या हैं, कौन-से नए अकाउंट मिले और हाल में कौन-सा प्लगइन या थीम बदली गई थी। स्क्रीनशॉट भी रख सकते हैं। होस्टिंग सपोर्ट या किसी एक्सपर्ट को केवल “वेबसाइट हैक हो गई” बताने के बजाय यह जानकारी देने से समस्या समझना आसान होगा। वर्डप्रेस की शुरुआती जाँच गाइड
डैशबोर्ड में सेटिंग्स → जनरल खोलें। मेम्बरशिप के अंदर “Anyone can register” ऑप्शन देखें। अगर आपकी साधारण ब्लॉग साइट पर पब्लिक रजिस्ट्रेशन की जरूरत नहीं है, तो इसे बंद कर सकते हैं। “New User Default Role” भी चेक करें। सामान्य रीडर को एडमिन या एडिटर जैसा एक्सेस देने की जरूरत नहीं होती। वर्डप्रेस जनरल सेटिंग्स
ऑनलाइन स्टोर, कोर्स या मेम्बरशिप साइट में रजिस्ट्रेशन बंद करने से पहले उसके काम करने का तरीका समझें। वहाँ अकाउंट बनना जरूरी हो सकता है और संबंधित प्लगइन के अपने रजिस्ट्रेशन ऑप्शन भी हो सकते हैं। सिर्फ जनरल सेटिंग बदलकर यह न मान लें कि अकाउंट बनने के सारे रास्ते बंद हो गए। बदलाव के बाद नया अकाउंट बनाने वाले फॉर्म और जरूरी कस्टमर फ्लो को टेस्ट करें।
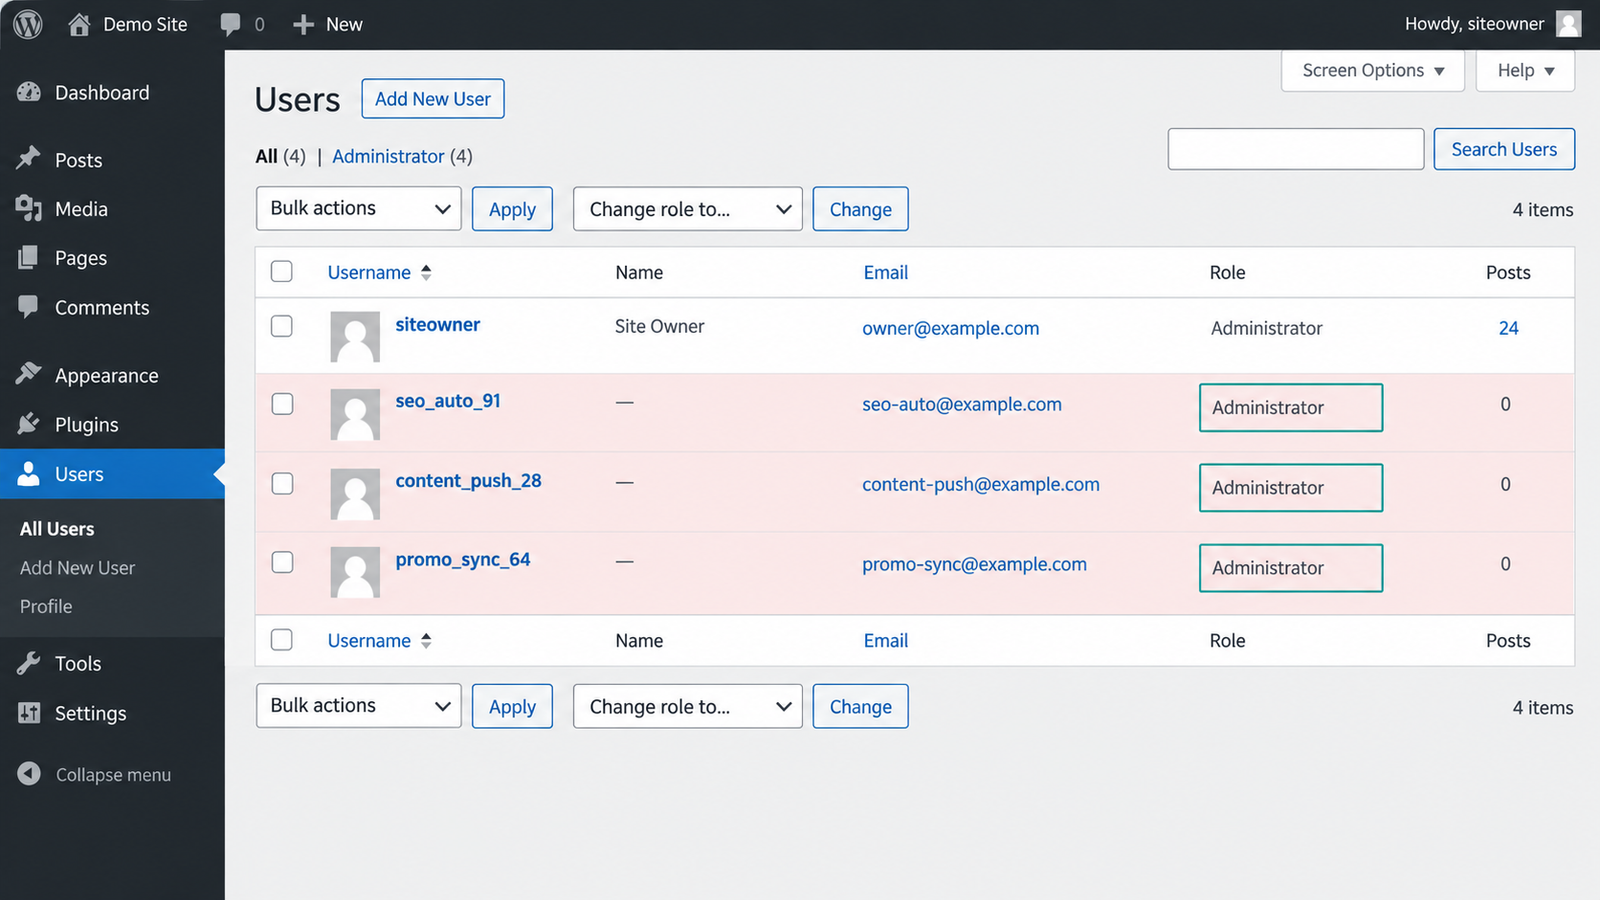
इसके बाद यूजर लिस्ट में एडमिन, एडिटर और ऑथर अकाउंट चेक करें। हर अकाउंट का काम टीम से कन्फर्म करें। पुराने फ्रीलांसर या एजेंसी का एक्सेस अब जरूरी न हो तो उसका रिव्यू करें। किसी अकाउंट को हटाने से पहले उससे जुड़े असली पोस्ट भी देखें, ताकि आपके अपने कंटेंट का नुकसान न हो। रोजमर्रा के लेख लिखने वाले व्यक्ति को पूरा एडमिन एक्सेस देना जरूरी नहीं है।
बाहर के पब्लिशिंग टूल का कनेक्शन भी नजरअंदाज न करें। वर्डप्रेस प्रोफाइल में “Application Passwords” वाला सेक्शन हो तो वहाँ बने कनेक्शन देखें। इनके नाम और आखिरी इस्तेमाल की डिटेल जाँच में मदद कर सकती है। जो कनेक्शन अनजान है या अब काम नहीं आता, उसे रद्द करें। जरूरी टूल का कनेक्शन बदलने से पहले उसके काम पर पड़ने वाला असर समझ लें। एप्लिकेशन पासवर्ड गाइड
अगर बिना अनुमति वाला एक्सेस कन्फर्म हो जाए, तो साफ डिवाइस से वर्डप्रेस और होस्टिंग के पासवर्ड बदलें। पुराने लॉगिन सेशन बंद करें और जहाँ सपोर्ट हो वहाँ दो स्टेप वाला लॉगिन लगाएँ। केवल एक एडमिन का पासवर्ड बदलकर काम पूरा न मानें; साइट तक पहुँच देने वाले दूसरे अकाउंट और कनेक्शन भी चेक करें। वर्डप्रेस एक्सेस सिक्योरिटी
स्पैम की सफाई के साथ उसकी वजह भी दूर करें
फाइलों या डेटाबेस में बदलाव करने से पहले दोनों का बैकअप लें। सिर्फ पोस्ट का एक्सपोर्ट पूरी वेबसाइट का बैकअप नहीं होता। साइट की फाइलें, इमेज और डेटाबेस अलग-अलग जरूरी हिस्से हैं। बैकअप की एक कॉपी उसी सर्वर से अलग जगह रखें और यह भी जानें कि जरूरत पड़ने पर उसे रिस्टोर कैसे किया जाएगा। वर्डप्रेस बैकअप गाइड
समस्या आने के बाद बनाया गया बैकअप जाँच के काम आ सकता है, लेकिन वह अपने आप साफ बैकअप नहीं बन जाता। पुरानी कॉपी रिस्टोर करनी हो तो उसकी तारीख और उस समय साइट की स्थिति देखें। ऑनलाइन स्टोर में पुराने बैकअप पर लौटने से हाल के ऑर्डर या नए अकाउंट छूट सकते हैं। इसलिए रिस्टोर करने से पहले बीच में जुड़े असली डेटा को संभालने की योजना रखें।
अगर पोस्ट हटाने के बाद फिर बनने लगें, तो होस्टिंग टीम से फाइलों, डेटाबेस और लॉग की जाँच कराएँ। कोई खराब फाइल, बदला हुआ कोड या बचा हुआ एक्सेस समस्या दोहरा सकता है। स्कैन मदद करता है, लेकिन किसी एक स्कैन का साफ रिजल्ट हर तरह की परेशानी खत्म होने की गारंटी नहीं देता। गूगल की गाइड भी अनचाहे पेज के साथ उन्हें बनाने वाली फाइलों या फंक्शन की सफाई पर जोर देती है। गूगल की हैक्ड कंटेंट गाइड
थीम और प्लगइन भरोसेमंद सोर्स से लें और उनके अपडेट चेक करें। जरूरत से बाहर पड़े पैकेज भी रिव्यू करें। सिर्फ पुराना नाम देखकर किसी फोल्डर को डिलीट करने या सारे प्लगइन एक साथ बदलने से दूसरी दिक्कत पैदा हो सकती है। अगर जाँच के दौरान डैशबोर्ड खुलना बंद हो जाए, तो हमारा वर्डप्रेस क्रिटिकल एरर ठीक करने वाला गाइड शुरुआती ट्रबलशूटिंग समझने में मदद करेगा।
यहाँ GPL और क्रैक पैकेज का फर्क भी समझना चाहिए। GPL एक ओपन-सोर्स लाइसेंस है; यह अपने आप में मालवेयर या पायरेसी का नाम नहीं है। असली चिंता किसी अनजान सोर्स से मिली बदली हुई कॉपी, उसके कोड और भरोसेमंद अपडेट की है। किसी पैकेज पर केवल GPL लिखा देखकर उसे सुरक्षित या असुरक्षित घोषित करना सही जाँच नहीं होगी। वर्डप्रेस लाइसेंस
होस्टिंग की तुलना करते समय शुरुआती कीमत के साथ बैकअप कितने दिन रखा जाता है, रिस्टोर का तरीका, मालवेयर क्लीनअप का दायरा और रिन्यूअल कॉस्ट भी देखें। आप हमारे अफिलिएट लिंक से फ्लैशक्लाउड के प्लान, होस्टआर्मडा के प्लान और केमीक्लाउड के प्लान देख सकते हैं। खरीदने से पहले अपनी जरूरत के हिसाब से चुने हुए प्लान की शर्तें कन्फर्म करें।
इन अफिलिएट लिंक से खरीदने पर WebTakniki को कमीशन मिल सकता है। किसी होस्टिंग कंपनी का नाम यहाँ होना आपकी मौजूदा साइट के साफ होने का प्रमाण नहीं है। संक्रमित फाइलें ज्यों की त्यों नई होस्टिंग पर ले जाने से समस्या भी साथ जा सकती है।
सफाई के बाद सर्च कंसोल की सिक्योरिटी रिपोर्ट देखें। अगर वहाँ हैक्ड कंटेंट की समस्या दिखाई गई है, तो पूरी जाँच और सुधार के बाद रिव्यू भेजें। डैशबोर्ड से कुछ पोस्ट डिलीट करना और गूगल की रिपोर्ट से समस्या हटना एक ही काम नहीं है। सर्च कंसोल सिक्योरिटी रिपोर्ट
इस समस्या से जुड़े कुछ जरूरी सवाल
क्या रजिस्ट्रेशन बंद करने से पुराने स्पैम अकाउंट हट जाते हैं?
नहीं। रजिस्ट्रेशन सेटिंग नए अकाउंट बनने के सामान्य रास्ते को कंट्रोल करती है। पहले से बने अकाउंट अलग से चेक करने होंगे। मेम्बरशिप या स्टोर प्लगइन के रजिस्ट्रेशन ऑप्शन का भी रिव्यू करें।
क्या सब्सक्राइबर ब्लॉग पोस्ट पब्लिश कर सकता है?
वर्डप्रेस के सामान्य रोल सेटअप में सब्सक्राइबर पोस्ट पब्लिश नहीं कर सकता। अगर ऐसा हो रहा है, तो बदली हुई परमिशन, संबंधित प्लगइन और अकाउंट की एक्टिविटी चेक करनी होगी।
क्या सिर्फ पासवर्ड बदलना काफी है?
बिना अनुमति वाला एक्सेस रोकने के लिए यह जरूरी कदम है। लेकिन खराब फाइल या दूसरा कनेक्शन बचा हो तो समस्या लौट सकती है। सफाई के बाद पासवर्ड दोबारा बदलना भी वर्डप्रेस की रिकवरी गाइड का हिस्सा है। वर्डप्रेस रिकवरी गाइड
क्या हर थीम या प्लगइन अपडेट से स्पैम ठीक हो जाएगा?
नहीं। अपडेट उस पैकेज की समस्या ठीक कर सकता है, लेकिन पहले से बने स्पैम पोस्ट, अनजान यूजर या दूसरी जगह रखी खराब फाइलें अलग जाँच माँगती हैं। अपडेट और पूरी साइट की सफाई को एक ही काम न समझें।
सफाई के बाद कैसे पता चलेगा कि समस्या वापस नहीं आई?
नए पोस्ट, यूजर अकाउंट और फाइलों में बदलाव पर नजर रखें। जरूरी फॉर्म, लॉगिन और पब्लिशिंग टूल भी टेस्ट करें। एक बार साइट खुल जाने को आखिरी चेक मानने के बजाय कुछ समय तक उसकी एक्टिविटी रिव्यू करें और नियमित बैकअप बनाए रखें।